MCP Security Audit Kit v1.0.0
MCP Security Audit Kit v1.0.0
Le probleme: un serveur MCP s'installe dans un agent avec un acces fichier, shell et reseau. Presque personne n'inspecte la surface qu'il expose: schemas d'outils sans contrainte, instructions cachees dans les descriptions, chemins qui sortent des repertoires declares, identifiants recopies dans les sorties, transports distants sans authentification.
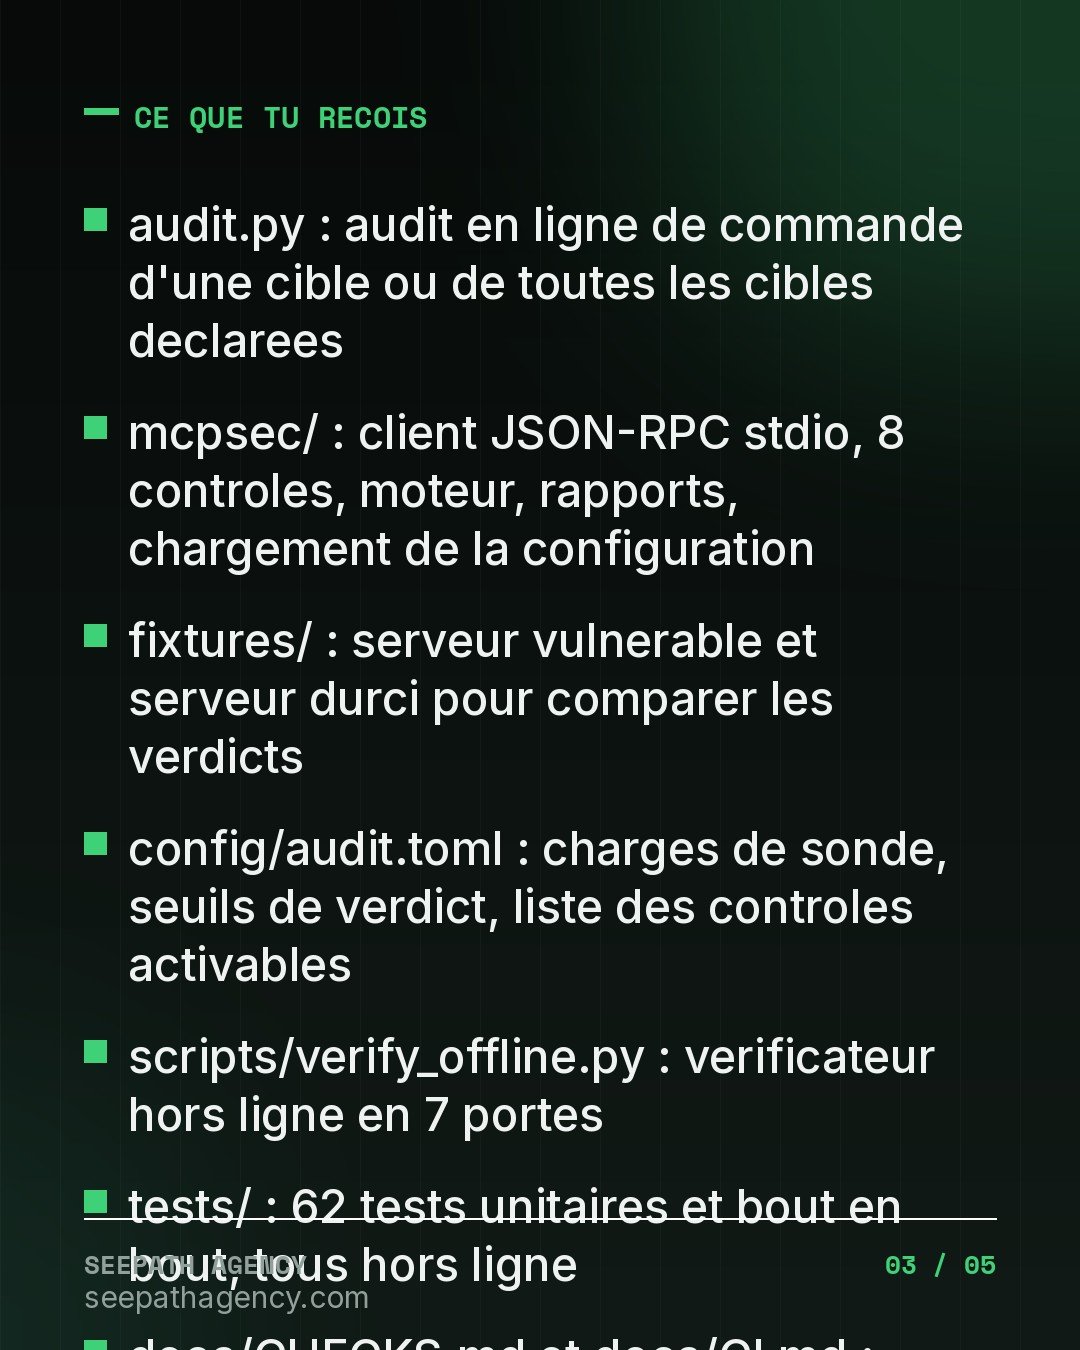
Ce que tu recois (ZIP, 31 fichiers):
- audit.py : audit en ligne de commande d'une cible ou de toutes les cibles declarees
- mcpsec/ : client JSON-RPC stdio, 8 controles, moteur, redaction des rapports, chargement des declarations
- fixtures/vulnerable_server.py et fixtures/hardened_server.py : les deux cibles de comparaison
- config/audit.toml : charges de sonde, seuils, controles activables
- scripts/verify_offline.py et verify.sh : verificateur hors ligne en 7 portes
- tests/ : 62 tests unitaires et bout en bout, tous hors ligne
- docs/CHECKS.md et docs/CI.md : reference des controles et recettes CI
Usage en une commande:
python3 audit.py --config fixtures/mcp.json --all
Sortie: rapport Markdown, document JSON, code de sortie 3 pour faire echouer un pipeline.
Aucun fournisseur, aucune cle API, aucun service paye. Le kit fait de l'analyse statique et des sondes lecture seule.
Limites: les transports HTTP et SSE sont notes statiquement; les sondes sont limitees aux charges de la configuration; ce n'est pas un test d'intrusion et cela ne certifie rien. Une cible injoignable ressort FAIL.
Licence proprietaire SeePath Agency.
Ce que tu recois
- audit.py : audit en ligne de commande d'une cible ou de toutes les cibles declarees
- mcpsec/ : client JSON-RPC stdio, 8 controles, moteur, rapports, chargement de la configuration
- fixtures/ : serveur vulnerable et serveur durci pour comparer les verdicts
- config/audit.toml : charges de sonde, seuils de verdict, liste des controles activables
- scripts/verify_offline.py : verificateur hors ligne en 7 portes
- tests/ : 62 tests unitaires et bout en bout, tous hors ligne
- docs/CHECKS.md et docs/CI.md : reference des controles et recettes CI